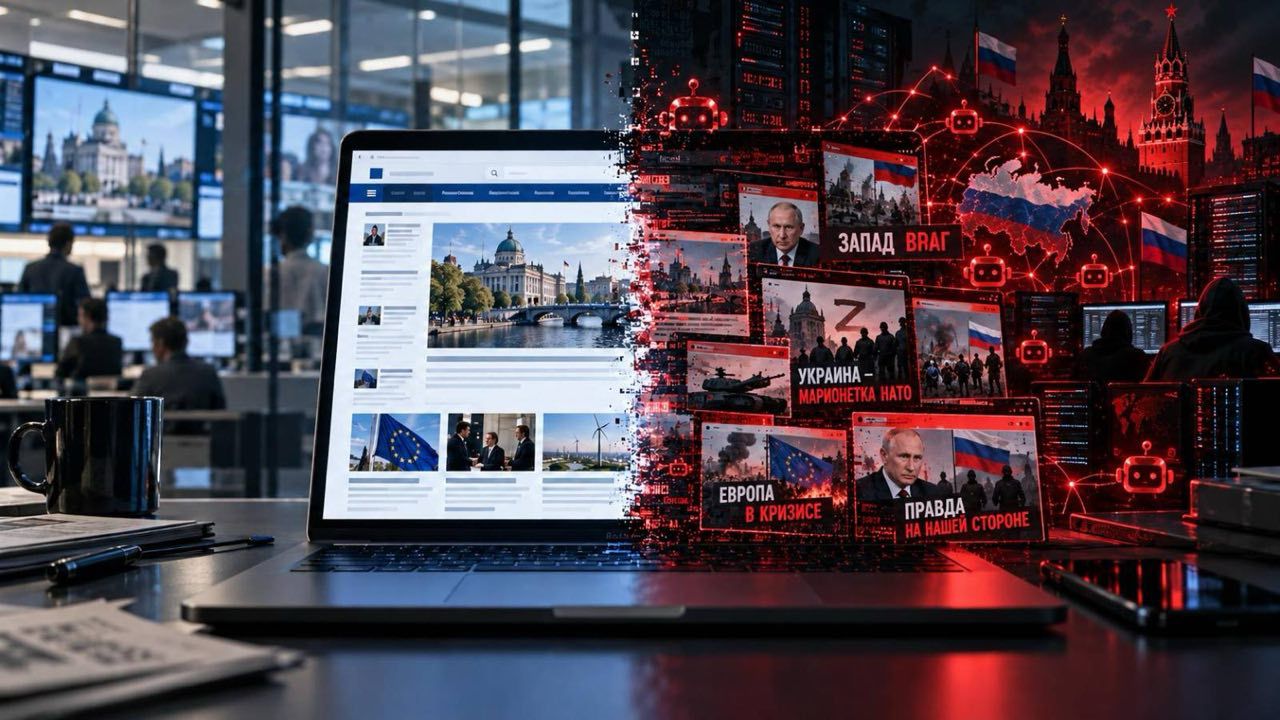
Російська інформаційна операція рідко виглядає в інтернеті так, як її уявляють з боку. Один фейковий пост, кілька тисяч ботів, однаковий текст і очевидна спроба досягти максимального охоплення. Така схема досі використовується, але вона лише один з інструментів складнішої системи. Сьогодні один і той самий наратив може пройти через кілька абсолютно різних середовищ. Спочатку з’явитися на невеликому сайті або в анонімному Telegram-каналі, потім перетворитися на «свідчення очевидця», після цього потрапити в соціальні мережі, опинитися в коментарях під публікаціями справжніх ЗМІ, бути перекладеним іншою мовою і зрештою прийти до користувача вже без посилання на першоджерело. На останньому етапі людина може взагалі не знати, що кілька днів тому ця сама історія з’явилася на ресурсі, створеному спеціально для її запуску.
Російські інформаційні операції дедалі складніше досліджувати за окремими публікаціями. Щоб зрозуміти їхню структуру, доводиться відновлювати весь маршрут повідомлення. Причому важливий не лише сам факт появи фейку. Потрібно зрозуміти, навіщо його зробили саме в такому вигляді, чому спочатку відправили на одну платформу, потім на іншу, навіщо переклали кількома мовами і на якому етапі до поширення долучилися реальні користувачі.
У 2025 році французька служба VIGINUM опублікувала дослідження 77 інформаційних операцій, пов’язаних із російським способом впливу Storm-1516. Із них 35, за оцінкою VIGINUM, були спрямовані на дискредитацію України, її керівництва або оточення. Французькі фахівці вважають, що ці операції передусім були розраховані на західну аудиторію та мали підривати суспільну підтримку допомоги Україні.
Інші кампанії показують уже інші елементи тієї самої системи. В операції RRN/Doppelganger VIGINUM виявила 355 доменів, які імітували сайти справжніх європейських та інших закордонних ЗМІ. У Франції копіювалася айдентика 20 Minutes, Le Monde, Le Parisien і Le Figaro. Операція Matryoshka, своєю чергою, була побудована на поширенні підроблених матеріалів у відповідях під публікаціями ЗМІ, політиків і фактчекерів у понад 60 країнах.
Окремий приклад дає дослідження DFRLab та OpenMinds. У період із січня 2024-го до квітня 2025 року дослідники виявили мережу з 3 634 акаунтів зі стійкими ознаками автоматизованої поведінки, які поширювали проросійські коментарі в Telegram-каналах, пов’язаних з окупованими територіями України. У розширеному масиві йшлося про 316 790 коментарів, опублікованих цими акаунтами. Це різні кампанії та різні технічні інструменти. Але разом вони показують одну тенденцію, російська система впливу прагне не просто донести повідомлення до аудиторії. Вона прагне зробити так, щоб на момент, коли повідомлення стає помітним, його походження вже було складно відновити.
Створення «незалежного» джерела
Для запуску інформаційної операції необов’язково створювати великий ресурс і одразу домагатися масового охоплення. Іноді ефективніше зробити невелике джерело, яке породить історію, а потім передати її платформам із уже наявною аудиторією. Тому в сучасних російських кампаніях важливий не лише сам наратив, а і його початкова упаковка. Це може бути сайт, схожий на локальне ЗМІ, відео з людиною, яка представляється очевидцем, фотографія з неправдивим підписом, підроблений документ або акаунт, який видає себе за інсайдера. Головне, щоб майбутній розповсюджувач міг посилатися не на невідомий канал, а на щось, що виглядає як самостійне свідчення: «про це розповів очевидець», «це виявили журналісти», «ось документ», «ось місцевий сайт, який першим про це написав».
Storm-1516 добре показує цю механіку. У своєму дослідженні VIGINUM описала 77 операцій, у яких використовувалися фальшиві історії, підроблені документи, постановочні матеріали та персонажі, які видавали себе за журналістів або інформаторів. В одному з перших кейсів, наприклад, поширювалася історія про нібито придбання матір’ю дружини Володимира Зеленського нерухомості в Єгипті. У серпні 2023 року на щойно створеному YouTube-каналі з кількома підписниками з’являється чоловік, який називає себе єгипетським розслідувачем Mohammed Al-Alawi. Він показує «контракт» і каже, що теща Володимира Зеленського купила віллу в курортному El Gouna майже за п’ять мільйонів доларів. За два дні історія вже стоїть не як ролик невідомого блогера, а як матеріал на нігерійському Punch та інших сайтах: нібито місцевий журналіст знайшов документи, а «експерт» пояснює, що маєток купили із західної допомоги. Далі текст іде арабською, англійською й російською. Для наступного читача джерелом стає вже не порожній канал, а «єгипетське розслідування, про яке написали за кордоном».
Через чотири місяці історія мала б згаснути, власник курорту заперечив продаж, єгипетська сторона підтвердила, що вілла належить місцевій родині. Натомість з’являється новий канал і «брат» убитого журналіста. Він звинувачує українські спецслужби. Сайти переказують це вже як версію поліції, а не як слова невідомого родича. На останньому етапі в стрічці лишається коротка формула — «журналіста вбили за віллу родини Зеленського». Контракт, канал і перше посилання зникли. Залишився сюжет, який можна повторювати без першоджерела. Міністерство внутрішніх справ Єгипту офіційно заявило: убивства не було, вілла належить єгиптянам, угод про передачу власності немає.
Для кінцевого користувача така конструкція виглядає зовсім інакше, ніж звичайна пропагандистська публікація. Замість повідомлення «російський канал стверджує, що сталося X» виникає історія: «ось людина, яка це бачила», «ось розслідування», «ось документ» або «ось сайт, який першим про це написав». Якщо далі матеріал починають переказувати інші платформи, першоджерело швидко перестає бути головним. Це одна з причин, чому російській операції потрібна багатоступенева схема. Первинне джерело не обов’язково має дійти до кінцевої аудиторії. Його завдання — дати історії точку походження та перші ознаки достовірності, після чого вона має перейти в інші середовища. Такий підхід особливо важливий під час роботи з європейською аудиторією. Якщо людина у Франції побачить публікацію на російському державному ресурсі, вона може одразу сприйняти її як частину російської інформаційної війни. Якщо та сама історія з’являється на сайті, візуально схожому на французьке ЗМІ, а потім обговорюється французькими акаунтами, ситуація змінюється. Тепер перед нею вже не «російська історія», а нібито французька проблема.
Зміст може адаптуватися під місцевий порядок денний. Для української аудиторії повідомлення може бути пов’язане з корупцією, мобілізацією або діями української влади. Для французької — з витратами бюджету, санкціями або ставленням до українських біженців. Для німецької — з постачанням зброї та ризиком ескалації. Для польської — з безпекою та наслідками війни для самої Польщі. При цьому вихідна конструкція може залишатися однаковою, поставити під сумнів доцільність підтримки України, посилити недовіру до влади або представити російську агресію як наслідок дій самої України та її партнерів. Саме таку адаптацію для різних аудиторій фіксує і EEAS. Російські FIMI-кампанії використовують схожі базові наративи, але перекладають і переробляють їх під різні мови та інформаційні середовища.
Тому під час розслідування доводиться розбирати історію на окремі елементи та встановлювати походження кожного з них. Якщо використовується фотографія, шукають її більш ранні публікації та перевіряють, чи справді вона стосується заявленої події. Якщо є відео, з’ясовують, де і коли з’явився оригінальний файл і чи використовувався він раніше в іншому контексті. Якщо фігурує людина, перевіряють її цифрову історію, чи існував її акаунт до запуску кампанії, чи є старі фотографії, публікації, зв’язки та незалежні згадки. Якщо з’являється сайт, важливі не лише його статті, а й дата реєстрації домену, технічні зв’язки, структура ресурсу та момент початку його роботи.
Особливо важливо, що дезінформація далеко не завжди складається з повністю вигаданих елементів. Фотографія може бути справжньою, але стосуватися іншої події. Документ може існувати, але бути вирваним з іншої справи. Людина на відео може бути реальною, однак її слова або місце зйомки можуть бути представлені в хибному контексті. Тому перевірка автентичності окремого об’єкта ще не відповідає на питання про достовірність усієї історії.
Після створення першого матеріалу починається його відокремлення від першоджерела. Стаття на невеликому сайті може перетворитися на пост Telegram-каналу, потім на скриншот, коротку цитату і зрештою на коментар користувача. Щоразу текст трохи змінюється, але основна конструкція зберігається. Якщо дослідник дивиться лише на останній пост, він бачить самостійне повідомлення. Якщо відновлює послідовність, стає видно, що кілька на перший погляд незалежних публікацій є різними версіями однієї історії.
Цифровий слід стає важливішим за сам текст. Однією з сильних ознак зв’язку не обов’язково є повний збіг публікацій. Іноді значно показовішими є рідкісна помилка, незвичне формулювання, однакова послідовність аргументів, один і той самий візуальний елемент або деталь, яка з’являється в кількох мовних версіях. Текст можна переписати і перекласти, але структура історії часто зберігається. Тому перше джерело — лише початок розслідування. Важливіше зрозуміти, що сталося з повідомленням після того, як його вперше опублікували.
Підміна першоджерела та локалізація наративу
Операція RRN/Doppelganger показує інший бік тієї самої проблеми. Іноді російська мережа не намагається створити нове джерело довіри, а використовує довіру до вже наявного. Замість невідомого сайту з’являється його копія. VIGINUM зафіксувала реєстрацію 355 доменів із червня 2022 року до травня 2023 року, які імітували айдентику іноземних ЗМІ в кількох країнах Європи, Америки та Близького Сходу. У Франції підроблялися сайти 20 Minutes, Le Monde, Le Parisien і Le Figaro. На таких ресурсах служба описала щонайменше 49 фальшивих матеріалів під виглядом публікацій Le Parisien, сім під виглядом 20 Minutes, один під виглядом Le Figaro та один під виглядом Le Monde.
Механіка працює тому, що користувачеві не потрібно пояснювати, чому невідомому сайту варто довіряти. Він уже знає назву ЗМІ. Достатньо побачити схожий домен, логотип і звичну структуру сторінки. Якщо матеріал потім поширюється в соціальній мережі, людина може взагалі не відкрити посилання і побачити лише скриншот. Наступний користувач отримує вже не невідомий сайт, а зображення нібито справжньої публікації. Ще через кілька пересилань зникає і скриншот — залишається фраза: «про це писало таке-то ЗМІ».
Це дозволяє зрозуміти, навіщо потрібна локалізація. Завдання не обов’язково полягає в тому, щоб замінити європейську думку проросійською. Іноді достатньо змінити питання, яке ставить людина. Замість «чи потрібно підтримувати опір України російському вторгненню?» дискусія перетворюється на «скільки це коштує французькому платнику податків?». Замість «як зупинити російську агресію?» з’являється «чи не провокує Захід подальшу ескалацію?». Замість обговорення відповідальності Росії за війну виникає суперечка про те, чому європейські уряди продовжують допомагати Україні.
Сам факт таких питань не є дезінформацією. Це реальні теми суспільної дискусії. Проблема виникає тоді, коли штучно створені матеріали починають непомітно зміщувати рамку розмови та створювати хибне відчуття, що певна інтерпретація вже підтверджена незалежними джерелами. Саме тому VIGINUM описує RRN як кампанію, мета якої — дискредитувати західну підтримку України, причому через поєднання кількох компоненті. Фальшиві сайти, імітацію справжніх ЗМІ та державних ресурсів, франкомовні новинні сайти та неавтентичні акаунти.
Далі до ланцюга підключаються соціальні мережі. Тут джерело може зникнути ще до того, як користувач встигне його перевірити. Він бачить пост, скриншот або коротке відео у звичній стрічці й реагує вже на зміст. Matryoshka побудована ще цікавіше, ця кампанія не обов’язково створювала власну велику аудиторію. VIGINUM встановила, що підроблені матеріали поширювалися у відповідях під публікаціями ЗМІ, публічних людей і фактчекерів у понад 60 країнах. Оператори безпосередньо зверталися до журналістів і перевіряльників із пропозицією звернути увагу на нібито знайдений матеріал.
Таким чином, чужа аудиторія стає частиною механізму поширення. Якщо журналіст помічає підозріле відео і пише про нього, первинна історія отримує новий цикл життя. У статті з’являються скриншоти, опис фейку, цитата вихідного повідомлення та пояснення, чому воно недостовірне. Це не означає, що фактчекери або ЗМІ стають учасниками операції. Навпаки, вони можуть її викривати. Але для реконструкції ланцюга важливо враховувати, що реакція на фейк теж створює нові точки його поширення.
У цьому й полягає відмінність такої операції від простої бот-розсилки. Метою стає не максимальна кількість однакових повідомлень, а проходження історії через якомога більше різних інформаційних контекстів. На одному етапі вона виглядає як журналістський матеріал, на іншому — як коментар, на третьому — як користувацька дискусія, на четвертому — як уже відомий «факт». Чим більше таких перетворень відбувається, тим складніше користувачеві побачити першоджерело.
Поширення пропаганди за межами власної мережі
Наступний етап починається тоді, коли штучна мережа перестає працювати лише всередині власних майданчиків і входить у спільноти, які існують незалежно від неї. Дослідження OpenMinds і DFRLab щодо Telegram-каналів окупованих територій дає конкретний приклад. Дослідники зібрали початковий масив приблизно з 2,9 млн коментарів у 110 Telegram-каналах, пов’язаних передусім з окупованими регіонами Херсонської, Запорізької та Донецької областей. У ньому вони виявили 96 684 коментарі від 3 634 акаунтів зі стійкими ознаками ботоподібної поведінки. Після розширення вибірки до інших каналів загальна кількість коментарів цих акаунтів у каналах, пов’язаних з окупованими територіями, склала 316 790.
Важливо не змішувати ці два показники, 96 684 — результат аналізу початкового масиву зі 110 каналів, а 316 790 — розширена вибірка. Ці акаунти працювали не лише там, де аудиторія вже очікувала проросійської пропаганди. Вони з’являлися у спільнотах, присвячених місцевим новинам і побутовим проблемам. Користувач міг прийти туди дізнатися про воду, електрику, документи, школи чи ситуацію в місті, а політичний тезис виникав усередині звичайної розмови.
Для інформаційної операції це значно корисніше, ніж окремий пропагандистський канал. Користувач не очікує маніпуляції і не вмикає той самий рівень критичного сприйняття, який міг би включитися під час читання державного російського ЗМІ. Це можна назвати маскуванням політичного повідомлення під повсякденну комунікацію. Дослідники виявляли акаунти з надзвичайно високою активністю. У середньому виявлені акаунти публікували 84 коментарі на добу, медіанне значення становило 50. При цьому близько третини з 316 000 коментарів у каналах окупованих територій були унікальними. Дослідження також вказує на ознаки використання мовних моделей для переписування коментарів і зміни їхніх формулювань.
Це важливо для розуміння того, чому старий метод пошуку однакового тексту стає менш ефективним. Якщо один оператор копіює один і той самий коментар тисячу разів, його порівняно легко виявити. Якщо один тезис перетворюється на сотні різних формулювань, автоматичного збігу тексту вже недостатньо. Тому дослідники дивляться на поведінку, де з’являється акаунт, скільки повідомлень він залишає, як швидко переходить між каналами, у які години активний, які теми обирає і які інші акаунти діють схожим чином.
Так з’являється інший тип цифрового сліду — поведінковий. І тут особливо важливий момент переходу від штучної активності до реальної. Людина може відповісти на коментар бота, переслати його або вступити з ним у суперечку. Інший користувач побачить уже цю відповідь і долучиться до розмови. Через кілька повідомлень ніхто з учасників може вже не знати, з чого почалася дискусія. У цей момент штучний та органічний інформаційні потоки змішуються.
Тому кількість ботів сама по собі не показує вплив операції. Якщо тисяча автоматизованих акаунтів написала тисячу повідомлень і ніхто їх не побачив, ефект обмежений. Але якщо кілька десятків акаунтів увійшли в місцеву дискусію, після чого їхні тези почали повторювати реальні користувачі, операція отримала значно важливіший результат, вона перестала бути повністю штучною.
Саме тут стає зрозуміло, чому Росії не завжди потрібно створювати власну аудиторію. Значно дешевше й ефективніше використовувати наявні спільноти, які вже мають довіру та емоційну залученість. У такому разі штучна мережа виконує роль первинного поштовху, а подальше поширення відбувається за рахунок реальних користувачів.
При цьому не можна автоматично вважати кожну людину, яка повторила такий тезис, частиною операції. Вона може щиро бути переконана у сказаному, могла побачити повідомлення з кількох джерел або самостійно дійти такого висновку. Цифровий слід дозволяє виявляти скоординовані вузли, але не дає права автоматично приписувати намір кожному учаснику дискусії. Це принципова межа для розслідування.
Якщо її ігнорувати, дослідження саме починає продукувати надто широкі висновки. А головна цінність цифрової криміналістики якраз у протилежному: показати, що саме можна встановити і де закінчуються докази. Та сама логіка працює і за межами окупованих територій. Російська операція може використовувати невелику групу акаунтів для запуску теми в локальній спільноті, після чого реальні користувачі самі продовжать обговорення. Зовні це вже виглядає як звичайна суспільна реакція.
Різні версії одного наративу для України та Європи
EEAS у звіті про FIMI за березень 2026 року прямо описує, як російські інформаційні кампанії адаптують свої наративи під різні аудиторії. Європейська служба зовнішніх дій зазначає, що російські інформаційні операції одночасно працюють з українською, європейською та ширшою західною аудиторією, використовуючи матеріали англійською, німецькою, польською, французькою та іспанською мовами. Одні й ті самі ширші цілі при цьому отримують різні локальні форми.
Наприклад, один зі стійких російських наративів полягає в представленні України як сторони, яка провокує атаки та втягує європейські країни у війну. Для української аудиторії це може виглядати як звинувачення власної держави. Для європейської — як попередження: «якщо ви будете допомагати Україні, війна прийде до вас». Це вже не просто поширення одного фейку. Змінюється його політична функція.
У Європі особливо важливим є той факт, що російське повідомлення необов’язково має виглядати проросійським. Воно може бути вбудоване в наявну дискусію та використовувати реальні суперечності. EEAS у своєму звіті за 2026 рік вказує на зниження міжнародної підтримки України як одну з основних цілей російського FIMI. Серед використовуваних наративів — представлення фінансової допомоги Україні як марнотратства, звинувачення європейських країн у прагненні затягнути війну та твердження, що Україна сама провокує атаки.
Це пояснює, навіщо операції потрібно проходити кілька стадій. Якщо перший фейк одразу виглядає як російський, його легко віднести до джерела та перевірити. Якщо після кількох переходів він стає частиною європейської дискусії, ситуація змінюється. Тепер людина сперечається вже не з російським каналом, а з аргументом, який почула від знайомого, побачила у місцевого блогера або прочитала в коментарях під публікацією справжнього ЗМІ. Джерело зникає, а тезис залишається.
Спочатку це може бути просто фейковою новиною. Потім стає аргументом проти українського уряду. Потім — аргументом проти допомоги Україні. А зрештою перетворилася на частину загального відчуття, що європейські влади нібито постійно ухвалюють рішення, які шкодять їхнім власним громадянам. На останньому етапі вже неможливо встановити походження цього відчуття одним посиланням. Саме тому європейська частина розслідування потребує аналізу не лише сайтів та акаунтів, а й контексту, в якому повідомлення з’явилося.
Цифровий слід і структура мережі
Цифровий слід дозволяє відновити значно більше, ніж просто першоджерело повідомлення. Дослідник може побачити, які акаунти та сайти з’явилися одночасно, які публікації вони підхопили, які зображення використовували, які посилання повторювали та як змінювалася активність мережі після появи певної події. Важлива не одна ознака, а їхнє поєднання. Саме тому EEAS у своїй методології FIMI спирається не на сам збіг наративу, а на поведінкові патерни та картографування інфраструктури. Канали розподіляються за ступенем їхнього зв’язку з передбачуваним актором — від офіційних державних джерел до формально неатрибутованих, але системно узгоджених активів. У звіті за 2026 рік EEAS описує таку модель: із приблизно 10 тисяч каналів, які брали участь у зафіксованих у 2025 році FIMI-інцидентах, близько трьох тисяч регулярно з’являлися в операціях. При цьому у вибірці найпоширеніших активів лише 9,5% каналів були прямо пов’язані з державним актором як офіційні або державно контрольовані джерела, тоді як 90,5% становили приховані активи, пов’язані або узгоджені з актором загрози.
Це важлива зміна в самому підході до розслідувань. Раніше пошук часто починався із запитання: «Хто керує цим акаунтом?» Зараз він дедалі частіше починається з іншого: «З якими іншими вузлами цей акаунт поводиться однаково?» Якщо кілька каналів регулярно з’являються в одних і тих самих інформаційних інцидентах, публікують матеріали з невеликим часовим розривом, використовують одні джерела, зображення або посилання, а потім передають аудиторію далі одним і тим самим ланцюгом, їх можна розглядати як елементи однієї інформаційної архітектури. Саме на такому принципі побудована Exposure Matrix EEAS, яка пов’язує цифрові канали з інфраструктурою та дозволяє враховувати навіть ті вузли, для яких прямої атрибуції поки недостатньо.
Особливо показовим є приклад Portal Kombat. У 2024 році VIGINUM спочатку виявила 193 схожі інформаційні портали, а потім розширила мережу до 224 сайтів. Ці ресурси не створювали власної журналістики, вони масово перепубліковували матеріали російських і проросійських акаунтів, російських інформагентств та офіційних структур. Сайти відрізнялися назвами та цільовими аудиторіями, але були об’єднані однаковою моделлю роботи — автоматизацією публікацій, підбором джерел під конкретну територію та пошуковою оптимізацією. У результаті російський контент виглядав як безліч локальних інформаційних ресурсів.
Розслідування не завжди закінчується виявленням спільної технічної інфраструктури. У продовженні дослідження Portal Kombat VIGINUM змогла пов’язати значну частину сайтів із російською компанією TigerWeb, зареєстрованою в Криму. При цьому французьке відомство не стверджувало, що встановило кінцевого оператора всієї мережі, технічний зв’язок із підрядником дозволив просунутися далі ланцюгом, але не автоматично відповів на питання про кінцевого замовника. Саме тут проходить межа між виявленням цифрової координації та атрибуцією операції.
Тому найсильнішим доказом стає збіг кількох незалежних ліній. Час публікацій може показати координацію, повторювані зображення — спільне джерело матеріалів, технічні характеристики сайтів — зв’язок інфраструктури, а поведінка акаунтів — їхню функціональну роль усередині мережі. Якщо до цього додається зв’язок із уже відомою інфраструктурою, впевненість зростає. Якщо залишається лише схожий наратив, висновок має бути значно обережнішим. У європейській методології це принципово, цифрові сліди розглядаються як сукупність свідчень, а не як один «відбиток пальця», який автоматично приводить до конкретної держави.
Саме тому відповідь на питання, чи можна визначити російську інформаційну операцію лише за цифровим слідом, не зводиться до простого «так» або «ні». За цифровим слідом часто можна відновити походження конкретного повідомлення, побачити координацію, знайти інфраструктуру, визначити послідовність поширення та пов’язати між собою на перший погляд незалежні майданчики. Але що далі розслідування відходить від початкового вузла, то важливішими стають додаткові докази. Іноді цифровий слід дозволяє встановити весь ланцюг поширення, але не дозволяє з достатньою впевненістю назвати людину або структуру, яка дала йому команду. Саме в цій зоні і виникає головна складність сучасної атрибуції, операцію може бути добре видно як мережу, але значно складніше — як конкретного замовника цієї мережі.
І в цьому, мабуть, головна зміна російських інформаційних операцій останніх років. Їхня ефективність дедалі менше залежить від того, наскільки переконливо виглядає початковий фейк. Значно важливіше, скільки проміжних джерел встигне з’явитися між ним і кінцевим читачем. Якщо повідомлення пройшло через кілька сайтів, Telegram-каналів, локальних сторінок, коментарів і реальних користувачів, останній учасник ланцюга може взагалі не знати про його першоджерело. У цей момент цифровий слід зберігається, але початкове походження повідомлення вже не очевидне. Тому розслідувати доводиться не окрему публікацію, а весь маршрут, який вона пройшла.