Позначка: фішинг

  • Фейкові листи від імені Буданова: в ОП заявили про нову хвилю кібератак і закликали українців бути обережними

    Фейкові листи від імені Буданова: в ОП заявили про нову хвилю кібератак і закликали українців бути обережними

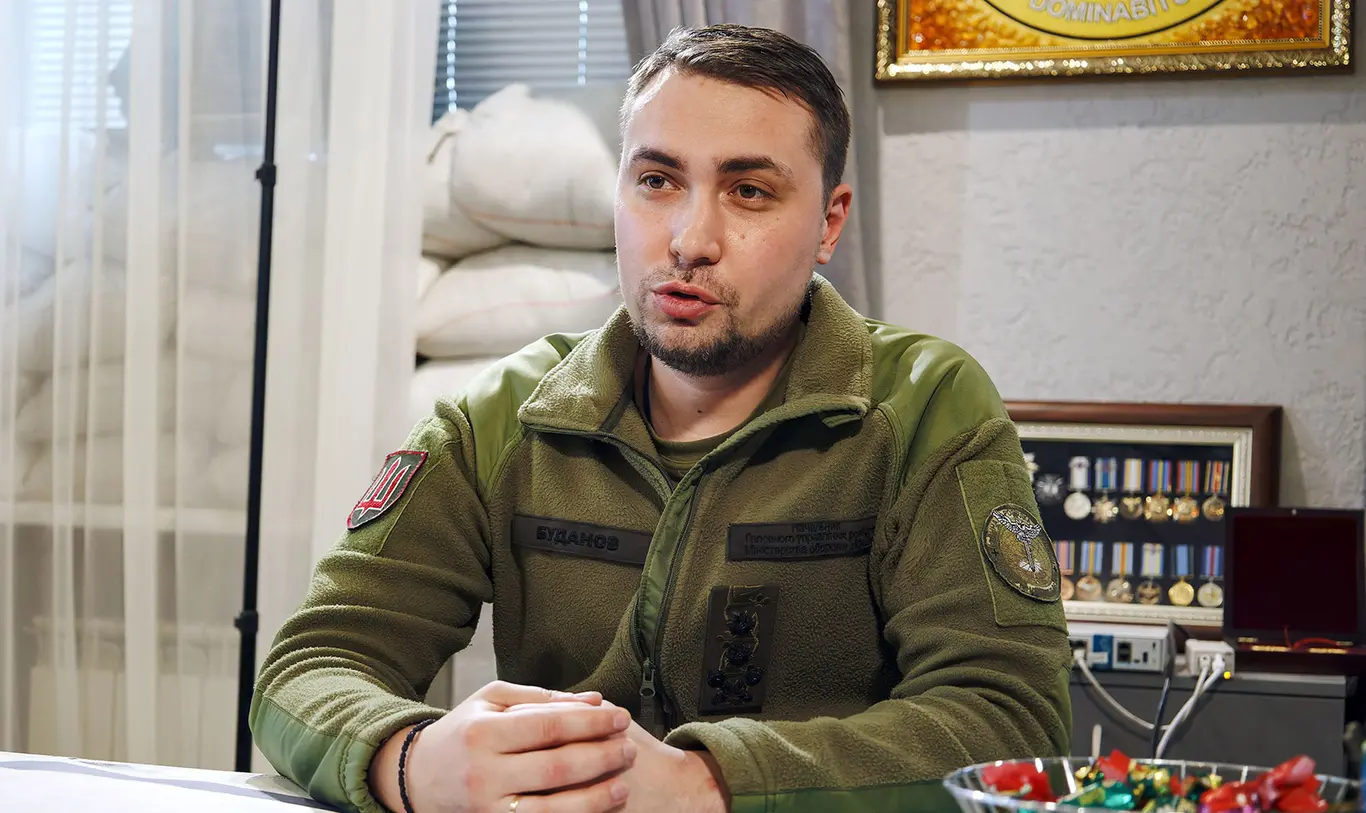
    В Україні зафіксували нову хвилю кібершахрайства — невідомі розсилають фейкові електронні листи від імені керівника Головного управління розвідки Міноборони України Кирило Буданов. В Офіс Президента України попередили, що такі повідомлення є підробкою і можуть бути частиною інформаційно-психологічних операцій проти України.

    Як повідомили в Офісі президента, один із таких листів отримав президент Українського національного об’єднання Канади Юрій Клюфас. У повідомленні, яке нібито було підписане Будановим, містилося прохання надати інформаційну та медійну підтримку для сприяння поверненню українських громадян на батьківщину.

    Однак, як з’ясувалося, лист був відправлений не з офіційної державної електронної адреси, а з поштової скриньки на комерційному сервісі — із доменом proton.me. Крім того, підпис під повідомленням не відповідає справжньому підпису керівника ГУР, що стало одним із ключових доказів фальсифікації.

    В Офіс Президента України наголосили, що такі дії мають ознаки цілеспрямованої кібератаки або інформаційної провокації. Усі зібрані матеріали вже передані до правоохоронних органів для подальшого розслідування та встановлення осіб, причетних до розсилки.

    «Закликаємо громадян ретельно перевіряти відправників електронної пошти та не довіряти сумнівним адресантам», — йдеться в офіційному повідомленні.

    Експерти з кібербезпеки зазначають, що подібні схеми є типовими для так званого фішингу — методу шахрайства, коли зловмисники видають себе за офіційні особи або установи з метою отримання довіри та подальшого впливу на отримувача. У таких листах можуть міститися як маніпулятивні повідомлення, так і шкідливі посилання або вкладення.

    Особливу небезпеку становить той факт, що фейкові повідомлення створюються з урахуванням актуального контексту — у цьому випадку теми повернення українців з-за кордону, яка є чутливою і викликає значний суспільний інтерес. Це дозволяє шахраям підвищувати рівень довіри до таких листів і збільшувати ймовірність їхнього поширення.

    За словами аналітиків, використання імені Кирило Буданов не є випадковим. Він є публічною фігурою з високим рівнем довіри в суспільстві, що робить його ім’я привабливим для використання у фейкових кампаніях.

    Цей інцидент відбувається на тлі загальної активізації інформаційних атак проти України. Раніше повідомлялося, що лише протягом квітня було зафіксовано понад 500 фейків, які поширювалися російськими пропагандистськими ресурсами. Значна частина таких повідомлень спрямована на дискредитацію української влади, міжнародних партнерів та створення панічних настроїв серед населення.

    Зокрема, серед поширених наративів — спроби представити Україну як «терористичну державу», маніпуляції навколо військових операцій та фальсифікації матеріалів західних медіа. В одному з таких випадків у мережі з’являлися підроблені обкладинки французьких газет із критикою українського керівництва.

    Фахівці наголошують, що кібератаки та інформаційні операції дедалі частіше поєднуються. Зловмисники використовують електронну пошту, соціальні мережі та месенджери для поширення фейків, що ускладнює їх виявлення та протидію.

    У зв’язку з цим громадянам рекомендують дотримуватися базових правил цифрової безпеки: перевіряти адреси відправників, звертати увагу на домени електронної пошти, не відкривати підозрілі вкладення та не переходити за сумнівними посиланнями. У разі отримання підозрілих листів варто повідомляти про них відповідні органи або кіберполіцію.

    Таким чином, випадок із фейковими листами від імені керівника ГУР став ще одним прикладом того, як інформаційна війна виходить за межі медіапростору і переходить у сферу кібербезпеки. Українські державні органи закликають громадян бути максимально уважними, адже навіть один неправдивий лист може стати частиною масштабної інформаційної операції.
  • Шахраї могли отримати доступ до клієнтських баз Монобанку. Джерела

    Шахраї могли отримати доступ до клієнтських баз Монобанку. Джерела

    Український “Монобанк” вчергове опинився в центрі скандалу, на цей раз через дії шахраїв.

    “Шахраї почали масово дзвонити клієнтам банку на їхні телефони, прив’язані до мобільних додатків.

    Після натискання кількох клавіш клієнт втрачає доступ до своєї картки та позбавляється коштів.

    Така масова атака на клієнтів банку може бути лише з єдиної причини: шахраї отримали доступ до повних баз клієнтів Монобанку.

    Водночас інформації про хакерський злом баз банку немає. Отже, бази ймовірно хтось передав групі шахраїв.

    Все, що поки що зробив Банк, — це випустив попередження у своєму додатку.

    Проте можна очікувати великих втрат коштів серед клієнтів, і це буде другим сильним ударом по репутації банку.” – зазначає джерело.

    Нагадаємо, раніше ЗМІ повідомляли, що в Україні активізувалися шахраї, які видають себе за співробітників Monobank і намагаються отримати доступ до коштів клієнтів цього банку.

    Ситуацію прокоментував співзасновник проєкту monobank Олег Гороховський, зазначивши, що за останні кілька місяців найпопулярнішим серед шахраїв способом обману власників карток стали дзвінки з проханням натиснути певні цифри.

  • Шахраї масово розсилають фейкові «компенсації» від Ощадбанку

    Шахраї масово розсилають фейкові «компенсації» від Ощадбанку

    В Україні зафіксовано нову хвилю шахрайських розсилок у месенджерах. Зловмисники масово надсилають повідомлення про нібито «компенсацію» у розмірі 2200 гривень від Ощадбанк та НЕК Укренерго.

    Про активізацію шахраїв повідомила пресслужба Ощадбанку. У банку попереджають, що повідомлення містять посилання на підроблений сайт — фішингову сторінку, яка зовні нагадує офіційний ресурс фінансової установи або державної компанії.

    Після переходу за посиланням користувачам пропонують ввести повні реквізити банківської картки: номер, термін дії та CVV-код, а також підтвердити операцію одноразовим кодом із SMS-повідомлення. Насправді ж таким чином шахраї отримують доступ до рахунку та можуть списати всі кошти.

    Фахівці наголошують, що фішингові сайти часто виглядають максимально правдоподібно — із використанням логотипів, корпоративних кольорів та стилістики офіційних сторінок. Проте жодні державні виплати чи компенсації не оформлюються через месенджери із запитом повних реквізитів картки.

    В Ощадбанку підкреслюють, що фінансова установа не нараховує жодних компенсацій через сторонні посилання в Telegram, Viber чи інших месенджерах. Українців закликають не переходити за підозрілими посиланнями, не передавати конфіденційні дані третім особам та перевіряти інформацію лише на офіційних ресурсах.

  • Українців атакують фішинговими листами під виглядом НБУ

    Українців атакують фішинговими листами під виглядом НБУ

    В Україні зафіксували нову хвилю шахрайських електронних розсилок, які маскуються під офіційні повідомлення Національного банку України. Зловмисники надсилають листи з нібито вимогою надати документи від імені Департаменту фінансового моніторингу, використовуючи підроблені підписи та шкідливі вкладення.

    У таких повідомленнях шахраї апелюють до терміновості та можливих наслідків у разі ігнорування запиту. Листи надходять із різних електронних адрес, які не мають жодного стосунку до НБУ, однак візуально оформлені так, щоб виглядати офіційно.

    Вкладені файли або посилання містять шкідливе програмне забезпечення. Після відкриття таких файлів зловмисники можуть отримати доступ до комп’ютера користувача, викрасти персональні або фінансові дані, а також встановити приховані програми для подальших атак.

    У Національному банку наголошують, що всі службові електронні листи надсилаються виключно з офіційної корпоративної пошти. Будь-які звернення з інших адрес є ознакою шахрайства.

    Фахівці закликають не відкривати вкладення, не переходити за підозрілими посиланнями та не відповідати на подібні листи. Особливу небезпеку становлять повідомлення з формулюваннями про «термінову перевірку», «фінансові порушення» або «ризик санкцій».

    Такі схеми належать до фішингу — виду кіберзлочинів, коли людей вводять в оману, імітуючи офіційні установи. Основний інструмент шахраїв — психологічний тиск і створення відчуття страху або нагальності.

  • В Україні масово розсилають фейкові листи з вірусами від імені ДПС

    В Україні масово розсилають фейкові листи з вірусами від імені ДПС

    Державна податкова служба застерігає українців від нової хвилі шахрайських листів, які масово надходять нібито з офіційних адрес ДПС. Насправді ж ці повідомлення є частиною фішингової атаки — вони містять шкідливі файли, відкриття яких може дати зловмисникам повний віддалений доступ до комп’ютера.

    Про це повідомив голова ДПС Руслан Кравченко. За його словами, податкова вже отримала десятки скарг від платників з різних регіонів.

    «Увага! ДПС не має до цієї розсилки жодного стосунку! Всі офіційні електронні адреси ДПС повинні містити доменне ім’я “tax.gov.ua” після символу “@”», — наголосили в установі.

    Особливу небезпеку становлять вкладення у форматі PDF. Після їх відкриття на пристрої автоматично встановлюється вірусне ПЗ, яке надає доступ до файлів, програм і навіть до онлайн-банкінгу.

    Податкова закликає українців бути уважними та не відкривати сумнівні листи. У разі підозри рекомендується звертатися безпосередньо до ДПС, а також повідомляти про інциденти кіберполіцію.

  • Шахраї розсилають фейкові акції від EVA: як не стати жертвою

    Шахраї розсилають фейкові акції від EVA: як не стати жертвою

    Українців попереджають про нову шахрайську кампанію, яка прикривається іменем популярної мережі магазинів EVA. Аферисти надсилають користувачам повідомлення про вигаданий розіграш із нібито гарантованим подарунком у 1500 гривень.

    Як повідомляє видання BRAMA, для отримання “виграшу” людині пропонують пройти коротке онлайн-опитування. А далі — просять ввести особисту інформацію: ім’я, номер телефону, а в деяких випадках — навіть дані банківської картки. Таким чином шахраї отримують доступ до персональних і фінансових даних жертви.

    Жодних подібних акцій EVA не проводить. Це підтверджують офіційні представники компанії. Повідомлення, яке масово розсилають українцям, — типовий фішинг.

    Кіберексперти попереджають: не варто переходити за підозрілими посиланнями, навіть якщо вони виглядають правдоподібно. Якщо ви вже ввели свої дані — негайно зверніться до банку та повідомте кіберполіцію.

  • Інструкція як вберегти себе від шахрайства та що робити якщо ви стали його жертвою

    Інструкція як вберегти себе від шахрайства та що робити якщо ви стали його жертвою

    В Україні шахраї все частіше використовують методи телефонного шахрайства та фішингу, щоб отримати доступ до конфіденційних банківських даних громадян. Міністерство юстиції України попереджає про ці небезпечні методи та надає рекомендації щодо захисту від таких атак.

    Основні схеми шахрайства:

    1. Телефонне шахрайство
      Шахраї телефонують, представляючись працівниками банку, і заявляють, що є проблеми з вашою карткою чи рахунком. Вони вимагають терміново надати конфіденційну інформацію, таку як CVV-код, одноразовий пароль з SMS або навіть логін та пароль до інтернет-банкінгу. Часто такі дзвінки супроводжуються психологічним тиском, щоб жертва не встигла обдумати ситуацію.
    2. Фішинг
      Шахраї надсилають підроблені електронні листи, SMS або повідомлення в месенджерах, що виглядають як офіційні звернення від банків або інших фінансових установ. Вони пропонують перейти за посиланням, яке веде на фальшивий вебсайт, що виглядає як справжній. На таких сайтах просять ввести банківські дані, що призводить до крадіжки інформації.

    Як захистити себе від шахраїв:

    1. Не розголошуйте CVV-код чи одноразові паролі – Банківські працівники не мають права запитувати ці дані телефоном або через повідомлення.
    2. Перевіряйте сайти – Переконайтеся, що ви вводите платіжні дані лише на офіційних сайтах банків, де домен має відповідну адресу без помилок.
    3. Ігноруйте підозрілі повідомлення – Якщо SMS або листи викликають сумнів або містять граматичні помилки, не відкривайте посилання.
    4. Будьте обережні з дзвінками – Якщо отримали дзвінок від нібито банку, краще завершити розмову і зателефонувати до установи за офіційним номером.

    Що робити, якщо ви розкрили свої дані:

    1. Терміново зателефонуйте в банк – Повідомте про ситуацію та вимагайте блокування рахунку чи коштів.
    2. Блокуйте підозрілі транзакції – Якщо гроші вже були списані, попросіть банк заблокувати несанкціоновані операції.
    3. Зверніться до кіберполіції – Повідомте про інцидент через форму зворотного зв’язку або за телефоном 0 800 505 170.
    4. Перевіряйте рахунки – Регулярно перевіряйте історію операцій у своєму інтернет-банкінгу та повідомляйте банк про підозрілі дії.

    Застосовуючи ці прості правила, ви значно знижуєте ризик стати жертвою шахрайства та захищаєте свої фінанси від можливих втрат.